依據歐盟施行的個人資料保護法,我們致力於保護您的個人資料並提供您對個人資料的掌握。
按一下「全部接受」,代表您允許我們置放 Cookie 來提升您在本網站上的使用體驗、協助我們分析網站效能和使用狀況,以及讓我們投放相關聯的行銷內容。您可以在下方管理 Cookie 設定。 按一下「確認」即代表您同意採用目前的設定。
達方電子高度重視資訊安全管理,持續依循國際標準建構完善之資訊安全治理架構。公司已導入ISO 27001資訊安全管理系統,並透過定期內外部稽核與驗證機制,確保資訊安全政策之有效執行,以強化客戶資料保護、維護公司智慧資產,並提升對資訊安全事件之應變與復原能力。截至2025年10月,達方電子已成功完成台灣、中國及越南三地廠區之ISO 27001:2022驗證,實現全集團資訊安全管理制度之全面覆蓋,展現公司在資訊安全治理與風險管理上的持續精進與國際接軌成果。
資訊安全政策與治理架構
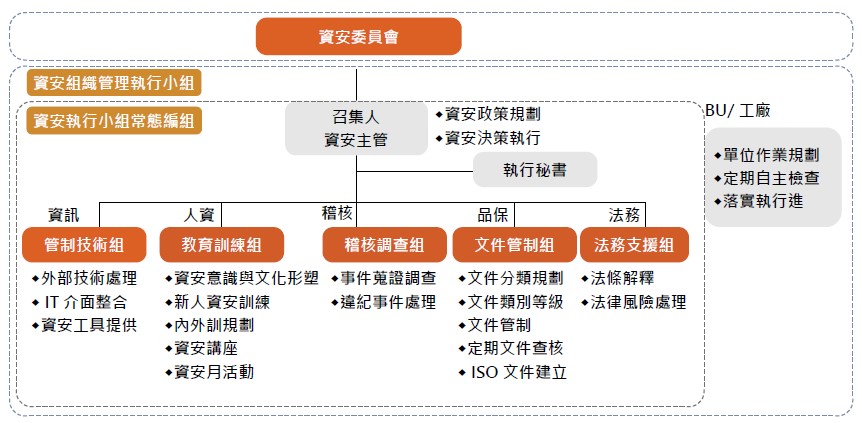
為強化資訊安全管理、確保資訊的機密性、完整性與可用性、資訊設備(包括電腦硬體、軟體、週邊)與網路系統之可靠性,以及同仁對資訊安全之認知,達方訂有資訊安全管理政策。成立資訊安全委員會,由總經理擔任主任委員、副總級主管擔任委員;並設有資訊安全主管(資訊安全長),擔任資安委員會召集人,負責資安政策之規劃及資安決設之執行,協助定期召開資訊安全審查會議,並定期將資訊安全風險管理執行情形提報董事會。於委員會下設有「管制技術組」、「教育訓練組」、「稽核調查組」、「文件管制組」及「法務支援組」,與委員會共同管控資訊安全風險並推動各項資安政策、制定及導入資安制度及資訊安全風險稽核等工作。2025年共召開2次資訊安全審查會議,年度資訊安全風險管理執行情形已於2025年11月向董事會報告。
資訊管理機制
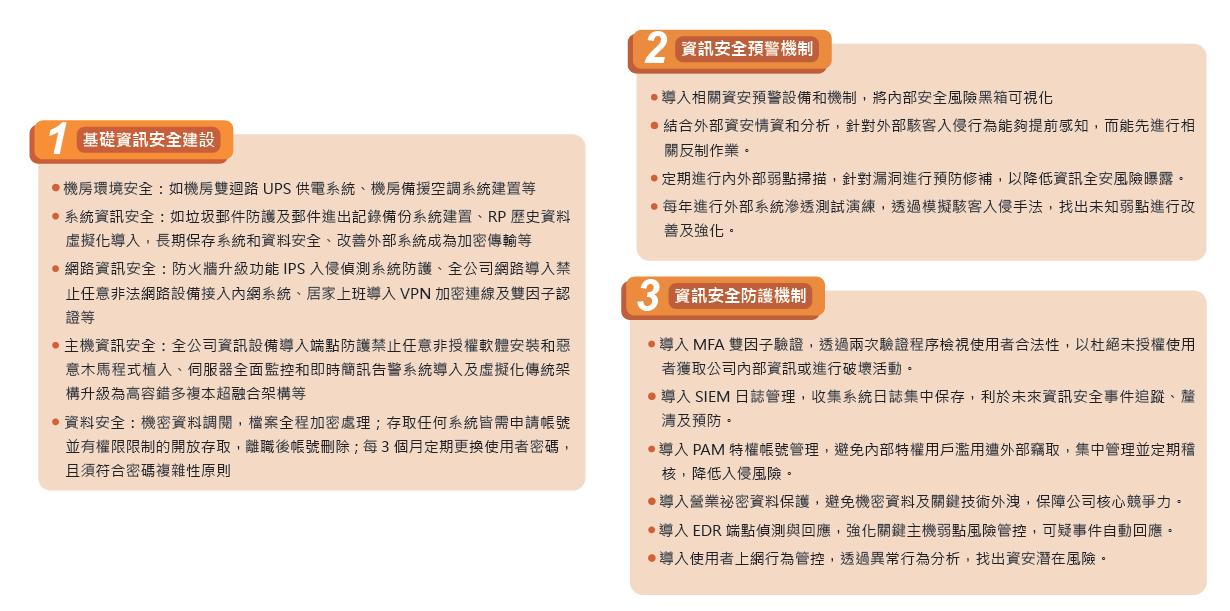
達方依「公開發行公司建立內部控制度處理準則」之「電腦化資訊系統處理」制定相關內部作業規定,以降低變化迅速的資訊科技應用及環境變異所帶來未知的資安風險威脅。本公司訂有相關資訊安全規範,如「系統安全管理作業規範」、「網路安全管理作業規範」等,依資安環境和發展來修正資訊相關規範和政策,控管硬體、軟體及個人資料的防護,且每年定期檢查及稽核計算機作業控制並依檢查結果進行檢討和改善。